會員登入
加入TCA
人才招募
站內搜尋
中小企業面對勒索軟體、零時差攻擊與未知惡意程式等資安威脅,不一定有充足的 IT 人力與預算,卻同樣需要保護電腦、系統與重要資料。
Xcitium(Comodo)以「零信任」為核心,結合 AI 威脅分析、行為監控與自動隔離技術,讓未經確認的程式先在隔離環境中執行,降低未知威脅對企業系統造成的風險。
方案特色:
◆ 未知威脅隔離:透過 Default Deny 與自動隔離機制,降低可疑程式直接影響系統的風險。
◆ AI 智慧分析:運用 Valkyrie AI 與 VirusScope,協助辨識可疑程式及異常行為。
◆ 端點安全管理:支援 EDR 事件追蹤與風險管理,協助 IT 人員掌握端點狀態。
◆ 降低導入門檻:採雲端訂閱制,只佔 10MB,適合 IT 預算與人力有限的中小企業。
面對不斷變化的資安威脅,快來了解 Xcitium 如何透過 AI 與零信任架構,協助企業強化端點防護!
(發佈時間:2026-10-21)
 上一則 |
下一則  |
| 回列表頁 | |
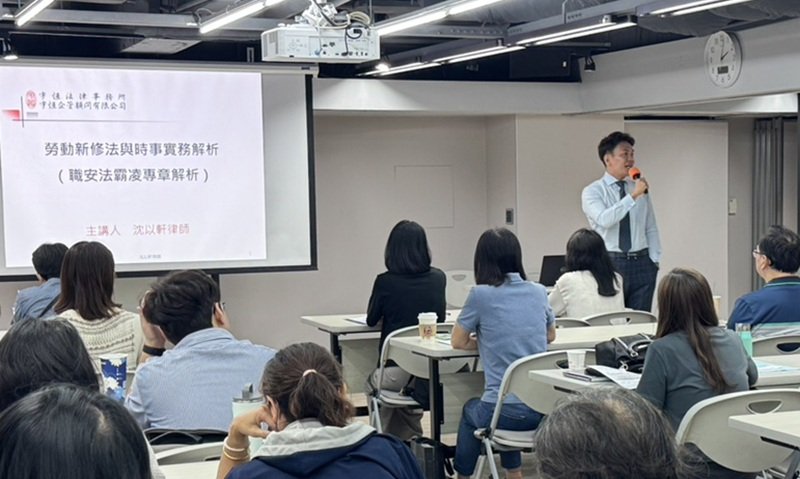
解析職場霸凌防治新制,協助會員企業了解申訴處理、調查及決議等各階段重點
|
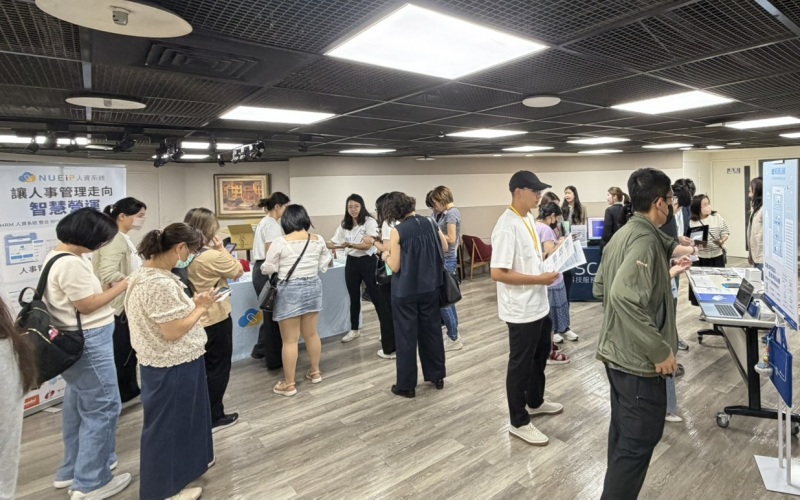
結合人資講座與會員企業展示,提供專業知識分享及產品服務推廣機會,促進企業交流
|
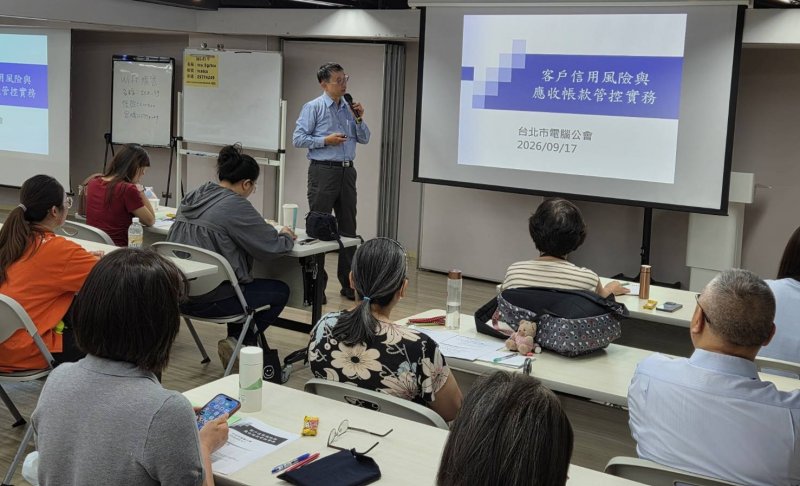
會員財會講座帶您從風險辨識到預防,建立企業的風險意識!
|
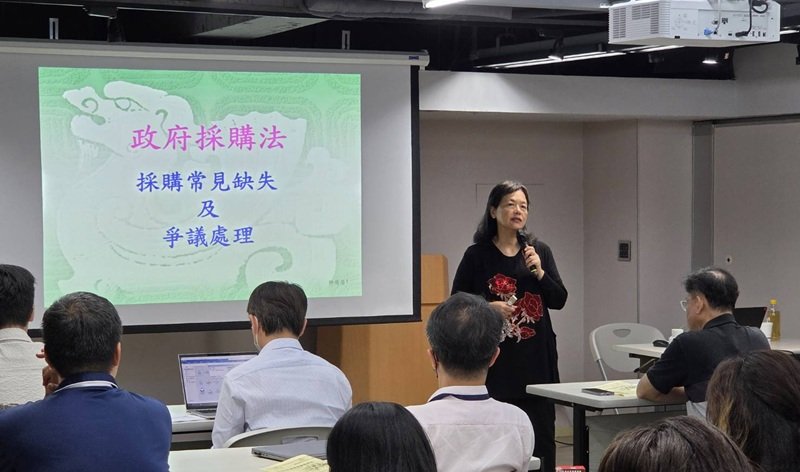
透過案例分享,協助會員掌握政府採購重點,強化實務應用與爭議處理能力
|
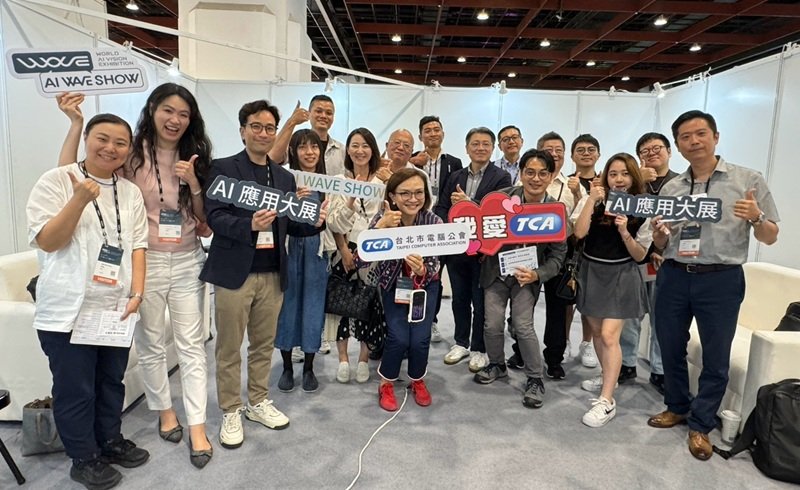
2026會員交流小聚走進AI WAVE SHOW|看趨勢、拓人脈、串資源|共築產業合作網絡
|
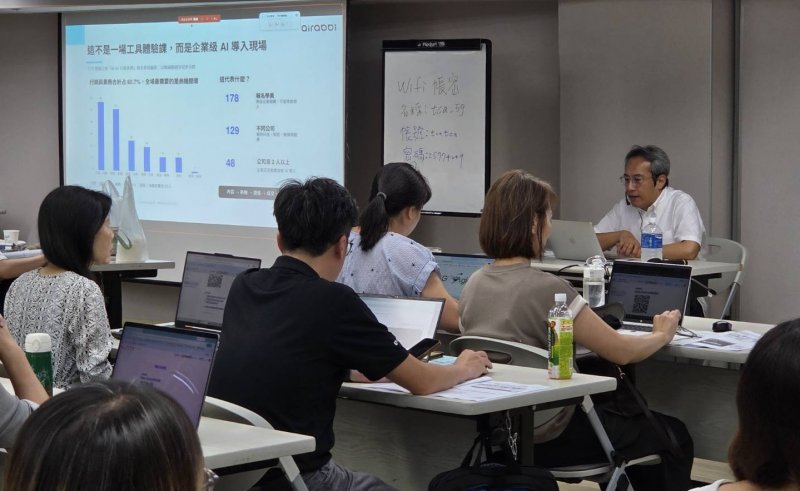
講師以實機演練操作,將AI訓練成全方位的職場神隊友,提升業務行銷工作效率,掌握AI時代必備技能。
|


